ПОСЕТЕТЕ ОЩЕ СПЕЦИАЛИЗИРАНИ ПОРТАЛИ ОТ ГРУПАТА
20.10.2026 | Над 1000 световни изложители събира 35-ото издание на SPS в Нюрнберг
20.10.2026 | Българският институт GATE вече е сред петте европейски центъра за иновации в сферата на данните и AI със златен статус
20.10.2026 | ТУ-Габрово откри модерна лаборатория по изкуствен интелект и обяви нова специалност в областта
20.10.2026 | Разградско предприятие модернизира производството си с Industry 4.0 технологии
20.10.2026 | Технологичните решения за превенция на нарастващите загуби в ритейл сектора ще бъдат водеща тема на EuroCIS 2026

Конвергенцията на информационните (IT) и оперативните технологии (ОТ) в индустрията е явление с двоен ефект. От една страна, тя значително подобрява ефективността, прозрачността и възможностите за анализ и оптимизация на технологичните процеси. От друга, критични физически системи и оборудване стават уязвими на нов тип заплахи, идващи с интернет свързаността – кибератаките.
Ето защо предприятията следва да прилагат целенасочени стратегии за сепариране на ключовите машини, роботи, линии и станции от IT мрежата в самостоятелни мрежови зони с цел тяхното обезопасяване. Логическото и мрежово разделяне и изолиране на съществените системи става все по-важно в контекста на Директивата за мрежова и информационна сигурност NIS2, която вече се прилага и в България, обхваща още по-широк кръг от сектори и превръща киберзащитата в критична ръководна задача.
Какво всъщност представлява сепарирането и защо е необходимо? Спецификите разясняват експертите от фирма Комикон, която е официален представител на глобалния лидер в индустриалните мрежови комуникации HMS Networks у нас.
OT слоят обхваща хардуера и софтуера, използвани за контрол и наблюдение на промишлени процеси и съоръжения. За разлика от IT системите OT мрежите традиционно са по-отворени и по-слабо защитени, тъй като основен приоритет при тях е непрекъсваемостта на производството, а не киберсигурността.
Това налага внедряването на по-строги механизми за защита, особено в контекста на регулации като NIS2 и стандарти като IEC 62443, които изискват структурирана защита на критичната инфраструктура.
Водещ риск при OT средите е именно липсата на сегментация или сепариране. Когато мрежите не са разделени, една компрометирана машина може да служи като входна точка за разпространение на атаката към цялата фабрика.
Ограничаването на директната комуникация между критичното оборудване и IT мрежата чрез насочване и контрол на трафика само през строго определени точки предотвратява разпространението на кибератаките между отделните системи.
Как се променя важността на изолирането с прилагането на NIS2? Директивата изрично изисква осигуряване на устойчивост на кибератаки в индустрията и ограничаване на т. нар. странично разпространение (lateral movement) в мрежата. За целта е необходимо обособяване на ясни мрежови зони между IT слоя и производствената среда (OT), както и разделяне на производственото оборудване в изолирани помежду си сегменти.
Тук могат да помогнат продуктите за индустриална мрежова сигурност и комуникаторите от гамата на Anybus. Anybus на HMS Networks са най-широко използваните в света продукти за индустриална мрежова свързаност.
Мрежовото решение за сигурност на Anybus предоставя конзола за централизирано управление, даваща възможност за управление на състоянието на сигурността и централизиран преглед на информацията.
Defender устройствата на Anybus имат функции за откриване и инвентаризация на активи, което дава видимост какво е свързано в мрежата и подпомага създаването на политики за сигурност.
С инструментите за диагностика се извършва проактивно сканиране на конфигурациите за сигурност на активите, откриване на аномалии, причиняващи престои, проблеми със сигурността и неизправности.
С помощта на комуникаторите на Anybus се осъществява връзка между сегментите с технологично оборудване, без риск от пренос на друг трафик. Комуникаторите на Anybus вече са CRA‑ready (Cyber Resilience Act‑ready), което означава, че осигуряват дългосрочна сигурност, актуализации, документация и доказателства за съответствие.
Модерните архитектури за индустриална сигурност прилагат принцип на зониране, при който мрежата се разделя на отделни нива и сегменти съобразно критичността и функцията на устройствата. Между тези зони се въвеждат контролирани точки на комуникация.
Без допълнителен контрол на вътрешния трафик рискът остава висок, дори при обособяването на буфер между външните и вътрешните мрежи, тъй като атаките могат да се разпространяват "странично" – вътре в производствената среда.
Гамата Anybus на HMS Networks е проектирана именно за контролирана свързаност и сепариране на индустриалните мрежи. Продуктите на Anybus позволяват безпроблемна комуникация между различни системи и протоколи, като същевременно инспектират и филтрират трафика. Този подход е съществено условие за прилагането на стратегии за защита в дълбочина, при която всяко ниво на мрежата има собствен слой на сигурност.
Експертите на HMS Networks могат да помогнат с извършването на одит за състоянието на киберсигурността на вашето OT оборудване и изработването на практическа пътна карта за нейното подобряване.
Разговорът за риска при технологичните процеси обикновено е труден, защото всеки участник разсъждава от различна перспектива. IT отделът говори за политика. ОТ отделът говори за производителност и непрекъснатост на производството. Ръководството иска число.
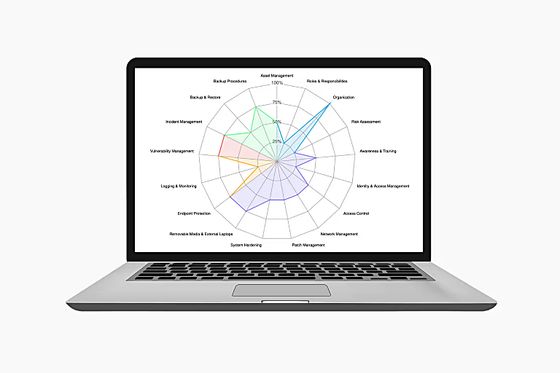
Оценката ви дава и трите: ясна картина на състоянието на киберсигурността в пет NIST области и 17 подобласти, съпоставена с IEC 62443-3-3, на език, който е познат на всички участници в процеса, заедно с препоръки какво да се направи. Всяка констатация е придружена от приоритизирани точки за действие, класирани по въздействие, така че имате конкретна пътна карта за подобрение, а не само списък с проблеми за решаване.
Повече вижте тук или научете директно от специалистите на Комикон.

Комикон ООД
София 1715
ж.к. Младост 4
ул. Ал. Паскалев, Битов комбинат, ет. 2
Телефон: 02/ 974 43 24, 974 51 95
Имейл: comicon@comicon.bg
Източник: Комикон
Ключови думи: Комикон Comicon HMS Networks Anybus гейтуеи NIS2 МИС2 сепариране изолиране индустриални комуникации киберсигурност комуникационни мрежи
Област: Автоматизация
Разградско предприятие модернизира производството си с Industry 4.0 технологии
От Fieldbus към Industrial Ethernet: нов доклад на HMS Networks разкрива как еволюира индустриалната мрежова комуникация
SOF Connect инвестира 15 млн. евро в автоматизирана система за обработка на багаж на Терминал 2 с осем пъти по-голям капацитет
Възможност за финансирано участие на български фирми в SECON & eGISEC 2027
Комикон ще представи на онлайн събитие многофункционален сензор с AI за ранно откриване на горски пожари
АБОНИРАЙТЕ СЕ за единствения у нас тематичен бюлетин НОВИНИТЕ ОТ АВТОМАТИЗАЦИЯТА на специализирания портал Automation-Bulgaria.com. БЕЗПЛАТНО, професионално, всяка седмица на вашия мейл!
28.10.2026 | Как изкуственият интелект променя производството – и готови ли са българските предприятия?
19.10.2026 | Гемамекс на MachTech & InnoTech 2026: от индивидуални продукти към цялостни и интегрирани решения за автоматизация
19.10.2026 | Ротек и Rockwell Automation – интелигентни технологии за автоматизация в действие
19.10.2026 | Безконтактни енкодери RI360 на TURCK – прецизно измерване без механичен контакт от официалния представител Сензомат България
05.10.2026 | Бяла книга на Rockwell Automation разкрива кои технологии движат следващата фаза на интелигентното автомобилно производство
28.10.2026 | Как изкуственият интелект променя производството – и готови ли са българските предприятия?
19.10.2026 | Гемамекс на MachTech & InnoTech 2026: от индивидуални продукти към цялостни и интегрирани решения за автоматизация
19.10.2026 | Ротек и Rockwell Automation – интелигентни технологии за автоматизация в действие
19.10.2026 | Безконтактни енкодери RI360 на TURCK – прецизно измерване без механичен контакт от официалния представител Сензомат България
05.10.2026 | Бяла книга на Rockwell Automation разкрива кои технологии движат следващата фаза на интелигентното автомобилно производство
Специализиран портал от групата IndustryInfo.bg
Действителни собственици на настоящото издание са Теодора Стоянова Иванова и Любен Георгиев Георгиев
ПОЛИТИКА ЗА ПОВЕРИТЕЛНОСТ И ЗАЩИТА НА ЛИЧНИТЕ ДАННИ
Условия за ползване
Изисквания и условия за реклама
Карта на сайта
© Copyright 2010 - 2026 ТИ ЕЛ ЕЛ МЕДИА ООД. Всички права запазени.